
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"
![بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"]() #اسأل_أكثر #Question_More
RT STORIES
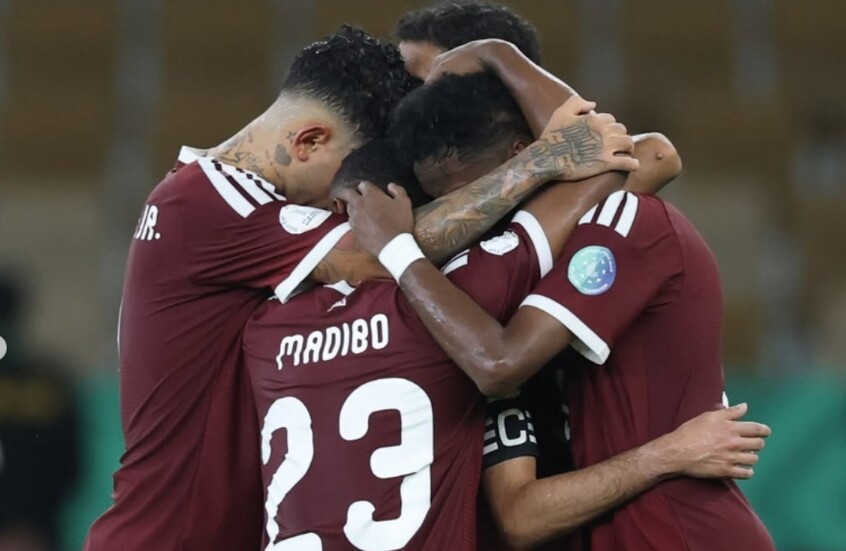
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
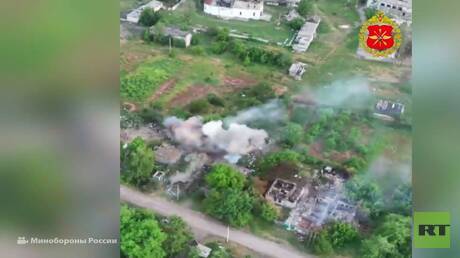
جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه
![جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![هرمز والأيام السبعة]()
هرمز والأيام السبعة
RT STORIES
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
غوغل تحظر تطبيقا خطيرا في أندرويد .. فإذا كنت حمّلته، احذفه الآن!
حُث مستخدمو "أندرويد" على التحقق من هواتفهم بعد اكتشاف تطبيق خطير يمكن أن يسرق التفاصيل المصرفية الشخصية.

وأصدر التحذير العاجل من قبل فريق الأمان في Pradeo، الذي وجد تطبيقا مشهورا يسمى "2FA Authenticator" قادرا على تثبيت برامج ضارة على أجهزة "أندرويد" بعد تنزيله. وما يجعل هذا التهديد أسوأ هو أن هذه الأنواع من التطبيقات يُعلن عنها بالفعل على أنها تساعد في الحفاظ على أمان الأجهزة عن طريق إضافة طبقات إضافية من الأمان.

"احذفها حالا".. غوغل تحظر 21 تطبيق "أندرويد" يستخدمها الملايين!
ويقوم 2FA Authenticator بالعكس تماما مع إصابة الأجهزة بخلل يسمى Vultur هدفه الوحيد هو استهداف الخدمات المالية وسرقة الأموال من الحسابات المصرفية.
ويعد التهديد خطيرا للغاية لدرجة أنه بمجرد تنبيه غوغل بالمشكلة الأسبوع الماضي، حظرت التطبيق على الفور تقريبا من متجر "بلاي".
وهذه أخبار جيدة لكن التهديد لم ينته بعد: أي شخص قام بالفعل بتثبيت هذا البرنامج لا يزال معرضا للخطر، لذا من الضروري حذفه على الفور.
وفي حديث عن التهديد، قال Pradeo: "اكتشف الباحثون تطبيقا خبيثا للهاتف المحمول اسمه 2FA Authenticator، وُزّع على "غوغل بلاي" وثُبّت أكثر من 10 آلاف مرة. ويُستفاد منه بواسطة مجرمي الإنترنت لتثبيت برامج ضارة سرا على الأجهزة المحمولة".
ويأتي هذا التهديد الأخير بعد اكتشاف خطأ آخر يسمى BRATA، يصيب الهواتف ولا يسرق الأموال فحسب، بل يمسح الجهاز بأكمله لتجنب تعقبه.
المصدر: إكسبريس


التعليقات